Domain kjad.de kaufen?
Wir ziehen mit dem Projekt
kjad.de um.
Sind Sie am Kauf der Domain
kjad.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain kjad.de kaufen?
Wie erkenne ich Phishing-Fenster in Safari?
Um Phishing-Fenster in Safari zu erkennen, solltest du auf die URL in der Adressleiste achten. Überprüfe, ob die URL der Website, auf der du dich befindest, korrekt geschrieben ist und ob sie das richtige SSL-Zertifikat hat. Achte auch auf verdächtige Pop-ups oder ungewöhnliche Aufforderungen zur Eingabe persönlicher Informationen. **
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
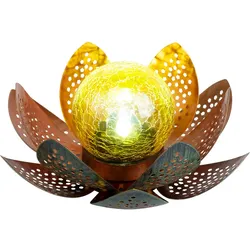
LED Garten Solar Lampe Tisch Leuchte Lotus Blume Deko Beleuchtung Balkon Hof Leuchte grün GOLDBeschreibung Diese Solarleuchte in dekorativer Blütenform bringt stilvolle Akzente in Ihren Außenbereich. Die kunstvoll gestalteten Blütenblätter aus Metall in grün und goldfarben umschließen eine amberfarbene Glaskugel mit besonderer Crackle Struktur. Bereits bei Tageslicht wirkt die Leuchte als dekoratives Element, während sie in der Dämmerung ein stimmungsvolles Lichtbild erzeugt. Das fest integrierte LED Leuchtmittel strahlt in kaltweißem Licht mit einer Farbtemperatur von 6500 Kelvin. Durch die strukturierte Oberfläche der Glaskugel entsteht ein lebendiges Lichtspiel, das Gartenwege, Terrassen oder Blumenbeete optisch aufwertet. Dank des Solarbetriebs benötigt die Leuchte keinen Stromanschluss und lädt sich tagsüber automatisch auf. Der integrierte Akku sorgt bei voller Ladung für eine Leuchtdauer von bis zu 8 Stunden. Mit der Schutzart IP44 ist die Leuchte gegen Spritzwasser geschützt und somit für den Einsatz im Freien geeignet. Die kompakten Maße von 25 cm Durchmesser und 12,5 cm Höhe ermöglichen eine flexible Platzierung. Diese Solarleuchte verbindet dekoratives Design mit praktischer Funktion und sorgt für eine angenehme Atmosphäre im Außenbereich. Das LED Leuchtmittel ist fest in der Leuchte verbaut. Details Leuchte • Lampentyp: Solarleuchte • Material: Metall • Farbe: grün, goldfarben • Glaskugel: Crackle Design, amber • Leuchtdauer: 6-8 Stunden • Schalter • Akku enthalten: 1x AAA Ni-Mh, 300mAh, 1,2V • Schutzart: IP44 • Durchmesser x Höhe in cm: 25 x 12,5 • Leuchtmittel: 1x LED • Leuchtmittel enthalten: Ja (fest verbaut) • Leistung Leuchtmittel: 1x 0,06 Watt • Farbtemperatur: 6500 Kelvin • Lichtfarbe: kaltweiß • Spannung: 3,2V (Volt) Material: Metall, grün, goldfarben Glaskugel: Crackle Design, amber Leuchtdauer ca. 6-8 Stunden spritzwassergeschützt DxH: 25 x 12,5 cm19,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Hellum Tisch-Lampe 523973Energieeffizienzklasse der Lichtquelle nach EU-Richtlinie 2019/2015=nicht erforderlichAusführung=sonstigeAnzahl der Lichtpunkte=1Leuchtmittel=LED austauschbarMit Leuchtmittel=jaFarbe=weißBatteriebetrieben=jaHöhe/Tiefe=100 mmDurchmesser=90 mm19,50 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
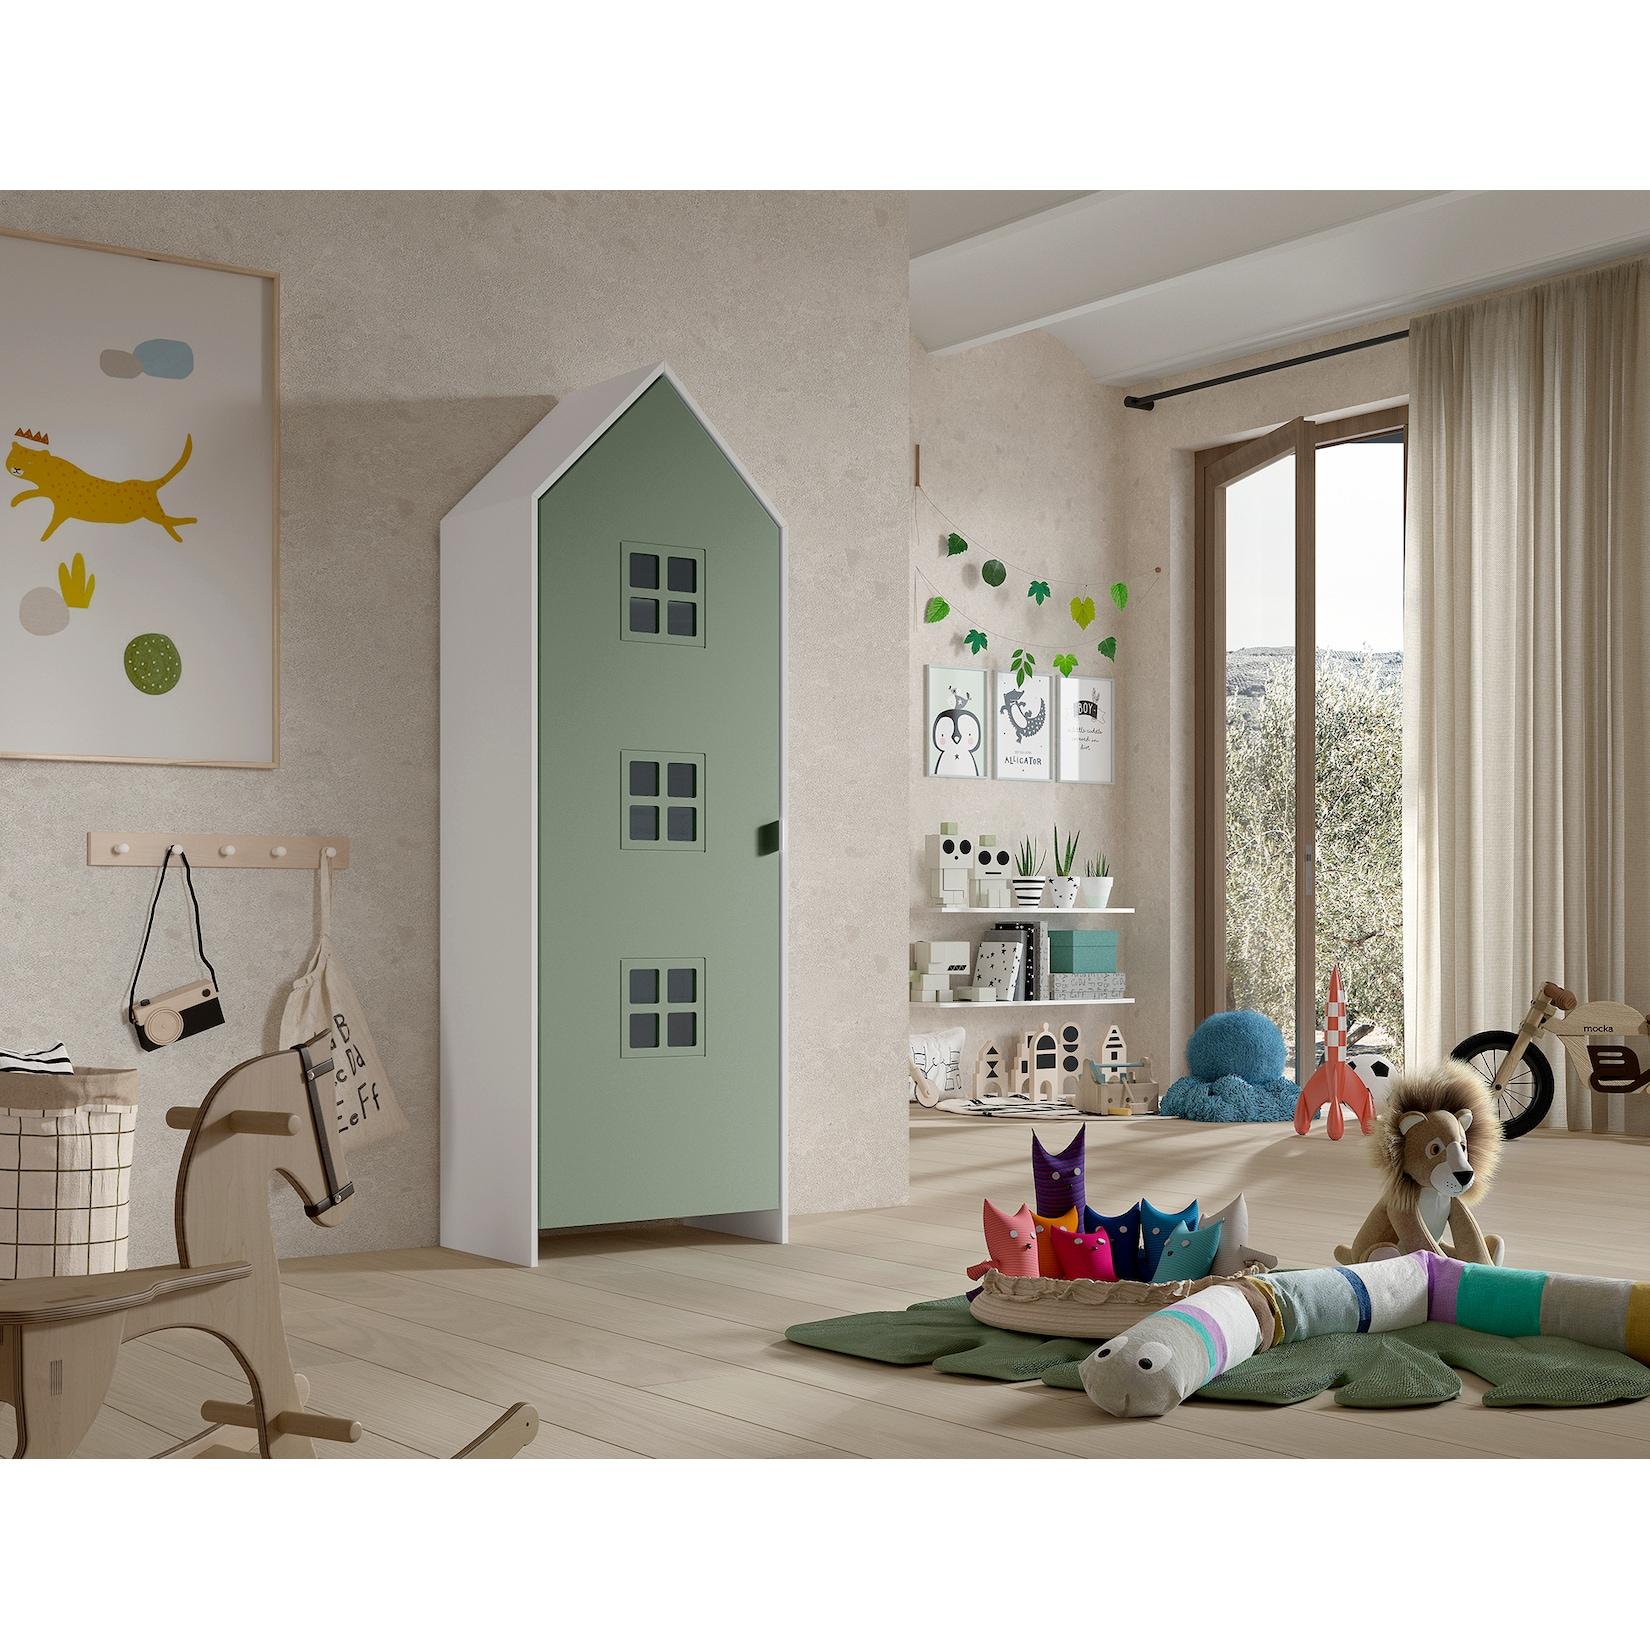
CASAMI BRUGES Schrank mit 1 Tür, 3 Fenster, Ausführung MDF grün lackiertCASAMI BRUGES ist eine Einzelschrank Serie mit einer besonderen Frontgestaltung. Die Tür ist mit Fensterausschnitten versehen, die eine Häuserfront nachempfinden. Der Schrank ist eine ideale Ergänzung und universell einsetzbar. Er passt sowohl in419,00 €*Versand: 72,95 €Sichere Weiterleitung zum Anbieter
-
Moissonnier, Vincent: Ein Tisch am FensterEin Tisch am Fenster , Geschichten aus einem besonderen Restaurant | Der Wirt eines Sterne-Restaurants erzählt - Der SPIEGEL-Bestseller , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Auflage: 2. Auflage, Erscheinungsjahr: 20250313, Autoren: Moissonnier, Vincent~Gamerschlag, Bert, Auflage: 25002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 320, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Memoirs, Keyword: Erzählungen aus einem Restaurant; Existenzgründung; Familienbetrieb; Franzose; Französische Küche; Gastfreundschaft; Gastronomiebetrieb; Gastronomiegeschichte; Kulinarische Erlebnisse; Kölner-Stadt-Anzeiger; Küchengeheimnisse; Le Moissonnier; Restaurantgeschichten; Restaurantguide; Spitzen-Restaurant; Sterne-Koch; Sterne-Restaurant; The Bear; Tipps für Führungskräfte, Fachschema: Business / Management~Management~Kochen / Prominente kochen, TV-Küche~Geschenkband, Fachkategorie: Memoiren, Berichte/Erinnerungen~Management und Managementtechniken~TV-, Starkoch-Kochbücher~Geschenkbücher, Warengruppe: HC/Politikwissenschaft/Soziologie/Allgemeines, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 125, Höhe: 37, Gewicht: 423, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **

Was bedeutet Phishing Anruf?
Ein Phishing-Anruf ist ein betrügerischer Anruf, bei dem der Anrufer vorgibt, von einer vertrauenswürdigen Organisation wie einer Bank oder Regierungsbehörde zu sein, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Sozialversicherungsnummern zu stehlen. Diese Anrufe zielen darauf ab, Opfer dazu zu bringen, vertrauliche Informationen preiszugeben oder auf betrügerische Links zu klicken, um Malware herunterzuladen. Phishing-Anrufe sind eine Form des Social Engineerings, bei dem die Täter versuchen, das Vertrauen der Opfer zu gewinnen, um an ihre sensiblen Daten zu gelangen. Es ist wichtig, misstrauisch zu sein und niemals persönliche Informationen am Telefon preiszugeben, insbesondere wenn der Anruf unerwartet kommt. **
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
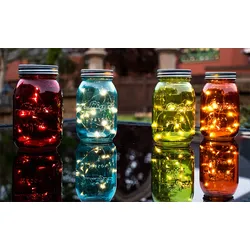
4er Set LED Tisch Lampe Einmach-Glas Leuchte Party Fenster Bank DekorationBeschreibung Diese schönen Deko-Gläser inkl. LED-Lichterkette verzaubern jede Ecke in Ihrem Haus. Der abschraubbare Glasdeckel ermöglicht eine individuelle Gestaltung. Egal ob Früchte, Sand, getrocknete Blumen oder Urlaubserinnerungen. Die LED-Leuchte verfügt über 15 LEDs und wird per Batterie (2x AAA 1,5V) betrieben. Im Lieferumfang sind vier Gläser (1x Blau, 1x Rot, 1x Grün, 1x Orange) enthalten! LED Deko - Glas mit Lichterkette • Typ: Lichterkette im Glas • Material: Glas, Kunststoff, Eisen • Farbe: rot, grün, orange und blau (je 1x) • Schutzart: IP20 • 2x AAA 1,5 Volt Batterie (nicht im Lieferumfang enthalten) • Maße Durchmesser: 8,5 cm • Maße Höhe: 15,2 cm • Leuchtmittel: 15x LED • Leistung: Max. 0,06 Watt • Lichtfarbe: 2600 bis 2800 Kelvin Material: Glas, Kunststoff, Eisen Farbe: rot, grün, orange und blau (je 1x) 2x AAA 1,5 Volt Batterie (nicht im Lieferumfang enthalten) Maße Durchmesser: 8,5 cm Maße Höhe: 15,2 cm22,50 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
LED Garten Solar Lampe Tisch Leuchte Lotus Blume Deko Beleuchtung Balkon Hof Leuchte grün GOLDBeschreibung Diese Solarleuchte in dekorativer Blütenform bringt stilvolle Akzente in Ihren Außenbereich. Die kunstvoll gestalteten Blütenblätter aus Metall in grün und goldfarben umschließen eine amberfarbene Glaskugel mit besonderer Crackle Struktur. Bereits bei Tageslicht wirkt die Leuchte als dekoratives Element, während sie in der Dämmerung ein stimmungsvolles Lichtbild erzeugt. Das fest integrierte LED Leuchtmittel strahlt in kaltweißem Licht mit einer Farbtemperatur von 6500 Kelvin. Durch die strukturierte Oberfläche der Glaskugel entsteht ein lebendiges Lichtspiel, das Gartenwege, Terrassen oder Blumenbeete optisch aufwertet. Dank des Solarbetriebs benötigt die Leuchte keinen Stromanschluss und lädt sich tagsüber automatisch auf. Der integrierte Akku sorgt bei voller Ladung für eine Leuchtdauer von bis zu 8 Stunden. Mit der Schutzart IP44 ist die Leuchte gegen Spritzwasser geschützt und somit für den Einsatz im Freien geeignet. Die kompakten Maße von 25 cm Durchmesser und 12,5 cm Höhe ermöglichen eine flexible Platzierung. Diese Solarleuchte verbindet dekoratives Design mit praktischer Funktion und sorgt für eine angenehme Atmosphäre im Außenbereich. Das LED Leuchtmittel ist fest in der Leuchte verbaut. Details Leuchte • Lampentyp: Solarleuchte • Material: Metall • Farbe: grün, goldfarben • Glaskugel: Crackle Design, amber • Leuchtdauer: 6-8 Stunden • Schalter • Akku enthalten: 1x AAA Ni-Mh, 300mAh, 1,2V • Schutzart: IP44 • Durchmesser x Höhe in cm: 25 x 12,5 • Leuchtmittel: 1x LED • Leuchtmittel enthalten: Ja (fest verbaut) • Leistung Leuchtmittel: 1x 0,06 Watt • Farbtemperatur: 6500 Kelvin • Lichtfarbe: kaltweiß • Spannung: 3,2V (Volt) Material: Metall, grün, goldfarben Glaskugel: Crackle Design, amber Leuchtdauer ca. 6-8 Stunden spritzwassergeschützt DxH: 25 x 12,5 cm19,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Hellum Tisch-Lampe 523973Energieeffizienzklasse der Lichtquelle nach EU-Richtlinie 2019/2015=nicht erforderlichAusführung=sonstigeAnzahl der Lichtpunkte=1Leuchtmittel=LED austauschbarMit Leuchtmittel=jaFarbe=weißBatteriebetrieben=jaHöhe/Tiefe=100 mmDurchmesser=90 mm19,50 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie erkenne ich Phishing-Fenster in Safari?
Um Phishing-Fenster in Safari zu erkennen, solltest du auf die URL in der Adressleiste achten. Überprüfe, ob die URL der Website, auf der du dich befindest, korrekt geschrieben ist und ob sie das richtige SSL-Zertifikat hat. Achte auch auf verdächtige Pop-ups oder ungewöhnliche Aufforderungen zur Eingabe persönlicher Informationen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
Ähnliche Suchbegriffe für Phishing
-
CASAMI BRUGES Schrank mit 1 Tür, 3 Fenster, Ausführung MDF grün lackiertCASAMI BRUGES ist eine Einzelschrank Serie mit einer besonderen Frontgestaltung. Die Tür ist mit Fensterausschnitten versehen, die eine Häuserfront nachempfinden. Der Schrank ist eine ideale Ergänzung und universell einsetzbar. Er passt sowohl in419,00 €*Versand: 72,95 €Sichere Weiterleitung zum Anbieter
-
Moissonnier, Vincent: Ein Tisch am FensterEin Tisch am Fenster , Geschichten aus einem besonderen Restaurant | Der Wirt eines Sterne-Restaurants erzählt - Der SPIEGEL-Bestseller , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Auflage: 2. Auflage, Erscheinungsjahr: 20250313, Autoren: Moissonnier, Vincent~Gamerschlag, Bert, Auflage: 25002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 320, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Memoirs, Keyword: Erzählungen aus einem Restaurant; Existenzgründung; Familienbetrieb; Franzose; Französische Küche; Gastfreundschaft; Gastronomiebetrieb; Gastronomiegeschichte; Kulinarische Erlebnisse; Kölner-Stadt-Anzeiger; Küchengeheimnisse; Le Moissonnier; Restaurantgeschichten; Restaurantguide; Spitzen-Restaurant; Sterne-Koch; Sterne-Restaurant; The Bear; Tipps für Führungskräfte, Fachschema: Business / Management~Management~Kochen / Prominente kochen, TV-Küche~Geschenkband, Fachkategorie: Memoiren, Berichte/Erinnerungen~Management und Managementtechniken~TV-, Starkoch-Kochbücher~Geschenkbücher, Warengruppe: HC/Politikwissenschaft/Soziologie/Allgemeines, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 125, Höhe: 37, Gewicht: 423, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ani, Friedrich: StiftStift , Gedichte , Automatische Niveauregulierung > Federung & Lenkung , Erscheinungsjahr: 20240310, Produktform: Leinen, Autoren: Ani, Friedrich, Seitenzahl/Blattzahl: 214, Keyword: Andreas Hoh Krimifestival-Preis 2024; Bücher Neuererscheinung; Crime Cologne Sonderpreis 2017; Die Raben von Ninive; Gedichte; Im Zimmer meines Vaters; Lyrik; Neuererscheinung; Poesie; Religion; ST 5385; ST5385; Spiritualität; Stuttgarter Krimipreis 2016; aktuelles Buch; neues Buch; suhrkamp taschenbuch 5385, Fachschema: Spiritualität, Fachkategorie: Moderne und zeitgenössische Lyrik (ab 1900)~Einzelne Dichter, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Spiritualität und religiöse Erfahrung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Länge: 210, Breite: 136, Höhe: 20, Gewicht: 309, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing Anruf?
Ein Phishing-Anruf ist ein betrügerischer Anruf, bei dem der Anrufer vorgibt, von einer vertrauenswürdigen Organisation wie einer Bank oder Regierungsbehörde zu sein, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Sozialversicherungsnummern zu stehlen. Diese Anrufe zielen darauf ab, Opfer dazu zu bringen, vertrauliche Informationen preiszugeben oder auf betrügerische Links zu klicken, um Malware herunterzuladen. Phishing-Anrufe sind eine Form des Social Engineerings, bei dem die Täter versuchen, das Vertrauen der Opfer zu gewinnen, um an ihre sensiblen Daten zu gelangen. Es ist wichtig, misstrauisch zu sein und niemals persönliche Informationen am Telefon preiszugeben, insbesondere wenn der Anruf unerwartet kommt. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.